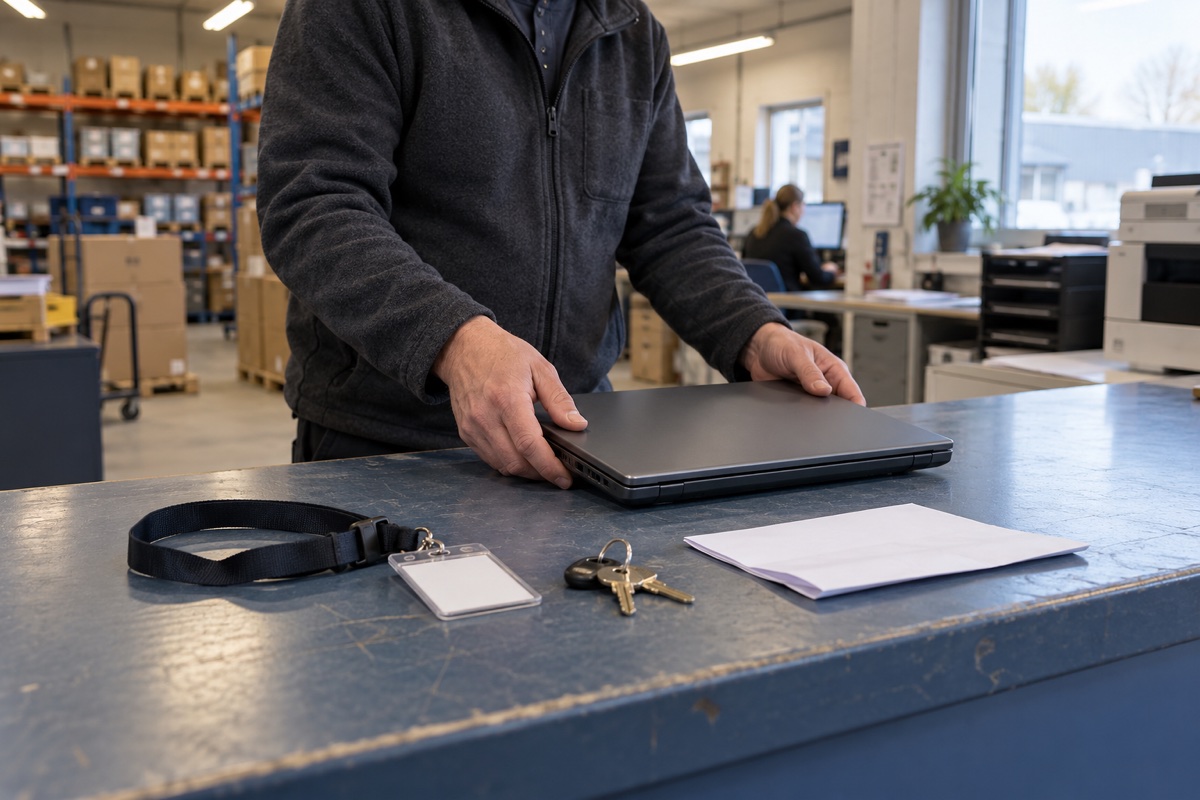
Når en medarbejder skifter opgaver eller forlader virksomheden, er aflevering af computeren kun en del af arbejdet. Adgangen til projektmapper, økonomisystemer og eksterne tjenester skal også gennemgås. En kort, dokumenteret procedure gør det lettere at holde styr på både det, der skal lukkes, og det arbejde, der skal overdrages.
Giv opgaven en ansvarlig
Sikkerdigital anbefaler, at en medarbejder får ansvar for administration af brugerrettigheder. Adgangen bør følge det nødvendige arbejdsbehov, også for leverandører og konsulenter. Administratorrettigheder skal tilsvarende forbeholdes dem, der har brug for dem.
Start derfor med at navngive den, der beslutter ændringen, og den, der udfører den. De to roller kan ligge hos forskellige personer. Hvis en ekstern it-leverandør står for arbejdet, skal virksomheden stadig kunne se, hvad der er bestilt, og hvad der er afsluttet.
Lav en liste over systemer, ikke kun udstyr
Vores praktiske forslag er at begynde med en konkret rolle og gennemgå de tjenester, personen bruger i en almindelig arbejdsuge. Tag også sjældent brugte løsninger med: hjemmesideadministration, delte projektområder og konti hos leverandører kan let blive overset.
| Felt i oversigten | Det skal afklare |
|---|---|
| System og konto | Hvor adgangen findes |
| Forretningsansvarlig | Hvem der vurderer det fortsatte behov |
| Ændring | Hvad der skal fjernes, begrænses eller overdrages |
| Tidspunkt | Hvornår ændringen skal være gennemført |
| Kontrol | Hvem der har bekræftet resultatet |
Oversigten skal ikke indeholde adgangskoder. Den skal gøre det muligt at finde den rette konto og den rette ansvarlige. Beskyt også selve oversigten, fordi den beskriver virksomhedens systemer.
Skeln mellem ny rolle og fratrædelse
Datatilsynet peger på, at ændringer i ansættelsesforholdet bør udløse en proces for adgangsrettigheder. Ved intern rokering kan arbejdsopgaver flytte gradvist, og rettigheder skal fjernes, når behovet ophører. Det er derfor ikke tilstrækkeligt kun at lægge nye rettigheder oven i de gamle.
En overdragelsesperiode kan eksempelvis få en konkret slutdato og en navngiven ansvarlig. Det er vores forslag til en arbejdsgang, ikke en generel lovbestemt frist. Aftal datoen ud fra den faktiske situation og virksomhedens sikkerhedsprocedurer.
Husk tjenester uden central login
Datatilsynet fremhæver behovet for en særskilt procedure for eksterne systemer, som ikke kan håndteres gennem central brugeradministration. At lukke virksomhedens hovedkonto er derfor ikke i sig selv dokumentation for, at alle øvrige adgange er væk.
Bed den systemansvarlige kontrollere den konkrete tjenestes brugerliste og relevante delinger. Undersøg også ejerskab til fælles arbejdsfiler, så nødvendigt materiale ikke bliver utilgængeligt. Overdragelse skal ske efter virksomhedens regler; adgangsoprydning er ikke en anledning til ukritisk at kopiere en medarbejders private materiale.
Prøv proceduren på en ufølsom oversigt
Gennemgå arbejdsgangen med en fiktiv medarbejder, før den skal bruges under tidspres. Kan en kollega finde systemansvarlige og forstå, hvad der skal ske? Mangler der et felt, eller er en opgave formuleret så bredt, at ingen ved, hvornår den er færdig?
Når processen fungerer manuelt, kan udvalgte påmindelser automatiseres. Brug vores guide til at gøre en tilbagevendende opgave klar til automatisering. Sørg for, at automatiseringen også synliggør fejl og manglende bekræftelser.
Guiden er en praktisk start på adgangsstyring. Den erstatter ikke en konkret vurdering af virksomhedens systemer eller reglerne for håndtering og opbevaring af medarbejderoplysninger.